

硬件钱包制造商Trezor于周三警告用户,其第三方邮件服务提供商遭到黑客入侵,攻击者利用该服务发送了伪装成关键安全警告的钓鱼邮件。
Trezor在X平台上写道:“请注意,名为‘关键安全警报:STM32熵漏洞’的邮件并非来自我们,这是一次钓鱼尝试。请勿点击任何链接。”
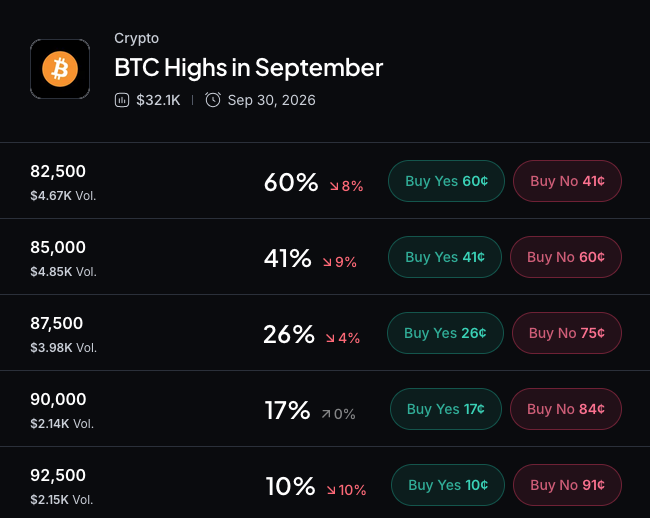
Myriad:比特币在9月将涨至多高?点击预测。
Trezor表示已关停攻击中使用的域名,并正在调查黑客如何获得其合法域名的访问权限。虚假的Trezor邮件声称,公司工程师在其设备使用的STM32微控制器中发现了“关键硬件级漏洞”。邮件谎称该缺陷影响约四分之一的设备,并可能导致恢复短语随机性(熵)不足,这可能利用了近期Coldcard漏洞引发的用户恐惧,该漏洞导致用户损失超过1.3亿美元比特币。
Trezor在东部时间下午4:30刚过发布声明称邮件系欺诈并警告用户,但在此前几小时,已有多名用户报告收到了看似来自合法Trezor地址的钓鱼邮件。
Casa联合创始人兼CEO Nick Neuman表示,该攻击活动可能不仅限于Trezor,他听说Bitbox用户也收到了类似邮件。“很可能是某营销邮件提供商被攻破,”Neuman在X上说道,“保持警惕,不要相信那些试图通过可疑链接让你采取行动的提供商邮件。”
比特币安全研究员、Casa首席安全官Jameson Lopp也发出了类似警告。“威胁行为者可能已入侵Trezor和BitBox使用的邮件提供商,”他发帖称,“声称两者存在需安全更新的不良随机数生成器(RNG)的恶意邮件正在发送,且邮件似乎并非伪造。从未发布过此类安全公告!”
8月,Trezor及另一家加密硬件钱包制造商Foundation曾警告用户,在研究人员披露影响Coldcard设备的漏洞后,有钓鱼尝试利用硬件钱包安全恐慌。同月,Trezor报告称航运提供商ShipMonk发生数据泄露,暴露了80,689人的客户数据,包括姓名、邮箱、电话和地址,并警告泄露信息可能被用于更复杂的钓鱼攻击。